
数字货币骇客联盟是怎么把别人钱包掏空的?十年安全老兵说人话
干安全这行十年,我见过的"数字货币骇客联盟"远没有网上吹的那么神。说穿了,就是一帮技术水平参差不齐的人,靠社会工程学和信息差赚快钱,跟黑产里的"工作室"没什么本质区别。
我审计过的项目里数字货币骇客联盟,被骇客联盟盯上的清一色是私钥管理混乱的小团队。他们的惯用手法不复杂——抓公开链上交易数据,定位大额充值地址,再配合钓鱼邮件或假客服窗口,骗你"主动"转账。真正靠技术打穿冷钱包的,我干了十年没见着第二例。
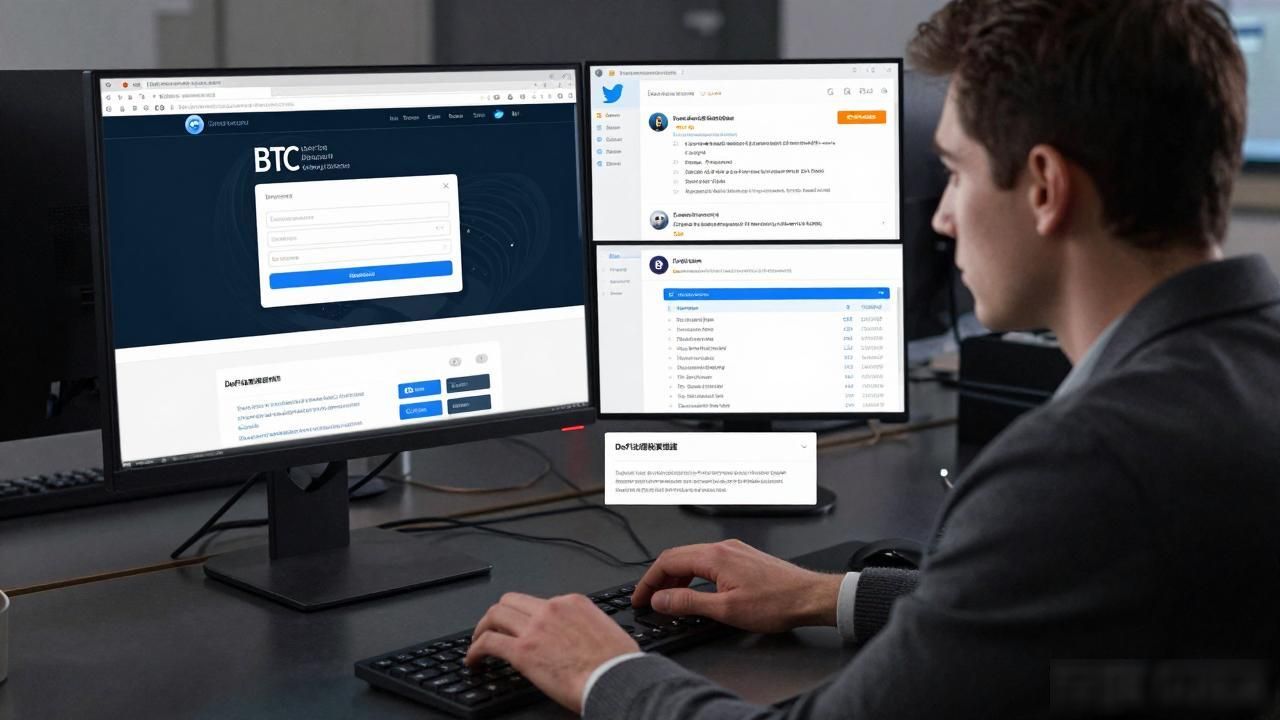
最阴的一招是伪造DeFi协议的治理投票链接。受害者收到一封看似官方的邮件,点进去填好助记词,钱就没了。骇客联盟里分工很细:有人专门爬推特挖新币项目,有人写钓鱼站,有人负责洗钱跑BTC混币器,一条流水线,熟练得像工厂。
我劝所有持币的人记住一条:任何让你输入助记词、私钥、seed phrase的网页,一百个里面有九十九个是陷阱。冷钱包硬件设备别联网,重要地址用多签,大额资金分散存放。骇客联盟再"联盟",也打不穿你基本的安全习惯。
去年有个做量化的小老板,团队五个人共用一个热钱包,被骇客联盟盯上后四十分钟洗了两千万。事后他跟我说最恨的不是技术,是团队内部有内鬼把钱包地址泄露了。说真的数字货币骇客联盟是怎么把别人钱包掏空的?十年安全老兵说人话,链上安全这事儿,技术永远跑不过人。把门看好比研究新漏洞有用一百倍。