
数字货币会被病毒偷走吗?普通投资者最该守住的几道安全防线
干了五年交易所安全,我见过太多人以为数字货币只存在"链上"就高枕无忧了。病毒不用攻破那条链,它要偷的是你电脑里那把"钥匙"。
去年有个客户,钱包里二十几个以太坊一夜清零。他跑三个平台投诉数字货币会遭病毒攻击,结果我们一查,他Windows三个月前中了挖矿木马,附带浏览器劫持模块,专拦钱包助记词输入框。他每次打开MetaMask填私钥,数据就被截走一份。病毒打的是"人"这一环数字货币会被病毒偷走吗?普通投资者最该守住的几道安全防线,不是链。
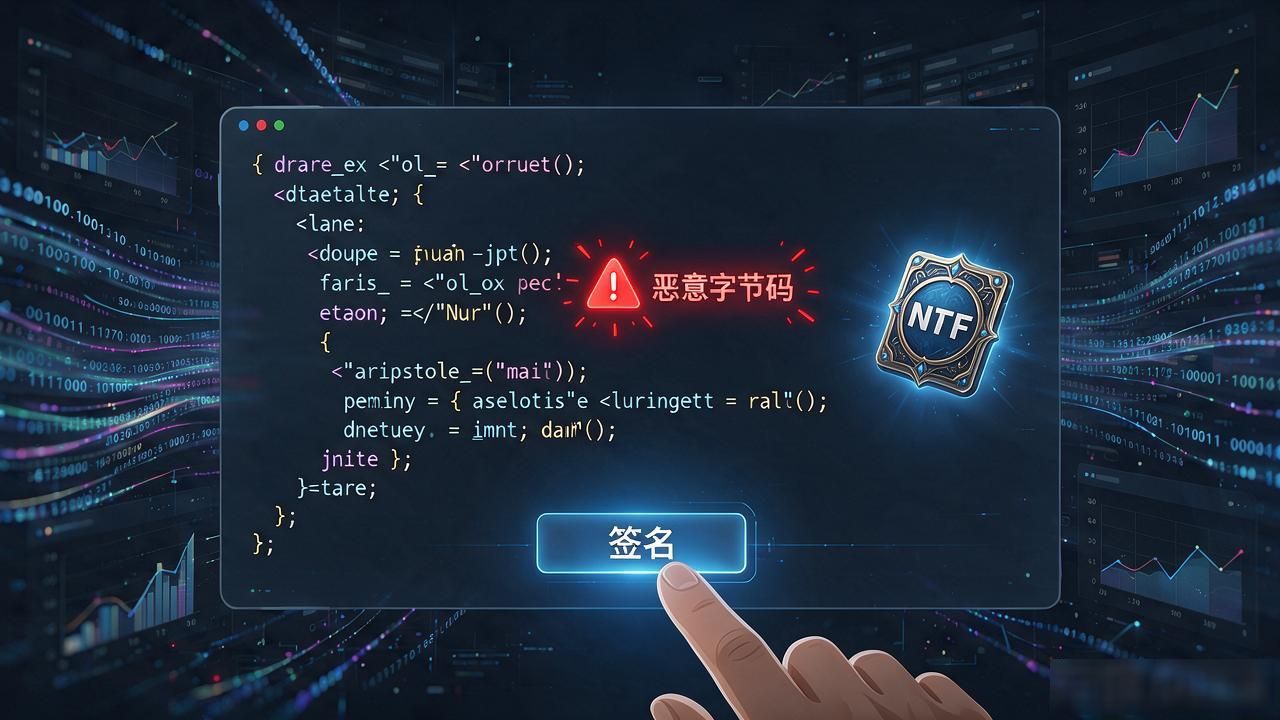
更隐蔽的路径在合约层面。2024年底一批DeFi项目被盗,攻击者在NFT合约里埋了恶意字节码,用户一签名授权,整批ETH就转走了。很多人管这叫"合约病毒",比木马更凶——你根本不知道自己在授权什么。
防得住的办法不复杂:冷钱包存大额,热钱包只放日常零钱;私钥操作用不联网设备完成;浏览器装防劫持插件,定期扫一遍下载的智能合约。我团队给客户的安全基线就这四条,比花哨的AI监控管用。
你的钱包现在放在哪台设备上?下次点浏览器更新弹窗之前,有没有想过那里面可能正盯着你的助记词?